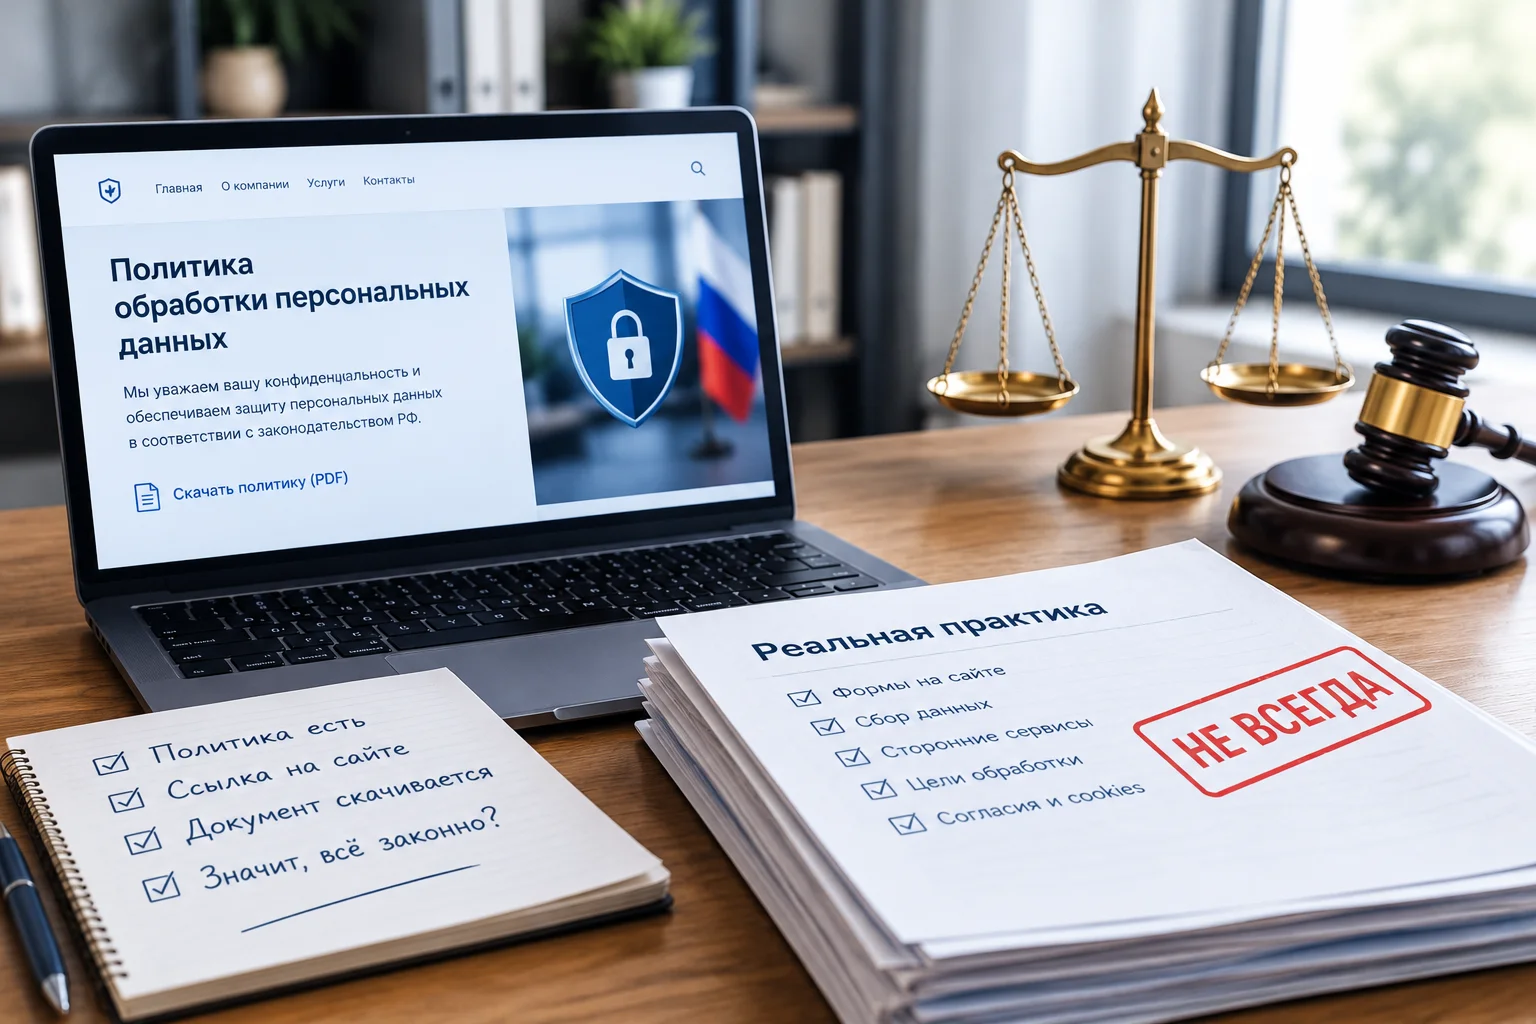
Политика на сайте есть — значит, всё законно? Не всегда
Об этом владельцы вспоминают, только когда приходит проверка. Документ лежит на видном месте, галочка в форме стоит — кажется, что беспокоиться не о чем.
Но если разобраться глубже, картина часто оказывается другой.
Случай из практики
К нам попал сайт с одной простой формой: «Оставьте номер — перезвоним». Имя, телефон, кнопка отправки, заявка уходит менеджеру. Ничего подозрительного.
Однако при разборе обнаружились расхождения. Политика обработки персональных данных на сайте была, но описывала не то, что происходило фактически. Кроме формы связи, в фоне работали сторонние скрипты — аналитика, счётчики, что-то ещё. Одной страницы «Политика конфиденциальности» для понимания ситуации не хватало.
Как мы это увидели
Сначала прошли путь обычного посетителя: зашли, заполнили, отправили. Затем посмотрели на сайт с другой стороны — что собирается, зачем, сколько на портале форм, какие согласия получает человек, что написано в политике, какие сторонние сервисы подключены, как работают cookie и аналитика, совпадает ли реальная обработка с заявленными целями, есть ли обязательные сведения об операторе.
Суть: два разных контура, а не один
Наличие документа не равно порядку. И проверять нужно два контура отдельно — их часто путают.
Контур 1 — политика соответствует реальности. Обязанность опубликовать политику и обеспечить к ней доступ закреплена в ч. 2 ст. 18.1 152-ФЗ. Если документ описывает не те данные, цели и получателей, что есть на сайте, — это недостоверность сведений, самостоятельное нарушение.
Контур 2 — уведомление в Роскомнадзор подано. Это отдельная обязанность по ст. 22 152-ФЗ. Политика её не закрывает. Если сайт собирает данные, а уведомления нет — это другое нарушение, с другим составом.
Есть и третий слой — меры защиты: ст. 19 152-ФЗ и Приказ РКН № 996 от 27.10.2022 (оценка вреда, модель угроз). Если в политике написано «шифрование и ограничение доступа», проверяющий может спросить, чем это подтверждается.
Что предприняли
Переписывать документ вслепую не стали. Сначала сверили его с фактической работой сайта. Затем по очереди разобрали формы сбора данных, уточнили цели обработки, обновили политику, проверили механизм согласий, cookie и сторонние сервисы, сведения об операторе. В конце прогнали сайт повторно — уже после правок.
Именно в этом и загвоздка: проверять нужно не только бумаги, но и сам сайт. Появилась новая форма, подключили чат, добавили счётчик — и вчерашняя политика уже не описывает сегодняшнюю реальность.
Мини-чек-лист: что смотреть при аудите
- Ссылка на политику есть в подвале и рядом с каждой формой, открывается без регистрации.
- В политике указаны оператор, данные, цели, сроки, получатели, контакты и дата редакции.
- В каждой форме — отдельное согласие и отдельная галочка (не предзаполненная).
- Для рассылки — отдельная галочка.
- Cookie и аналитика упомянуты в политике; есть осознанный выбор (баннер), а не «молчаливое» согласие.
- Сторонние скрипты и сервисы (CRM, чаты, метрики) перечислены как получатели данных, если им что-то передаётся.
- Реквизиты оператора в политике совпадают с реквизитами на сайте.
- Уведомление в Роскомнадзор подано, если сайт собирает данные.
- Есть оценка вреда и модель угроз — если в политике заявлены меры защиты.
Чем это грозит
Нарушение требований ч. 2 ст. 18.1 152-ФЗ образует состав по ч. 8 ст. 13.11 КоАП РФ: для юрлиц — до 100 000 ₽, для ИП и должностных лиц ниже, при повторности строже.
Неуведомление в Роскомнадзор — отдельный состав по ч. 10 ст. 13.11 КоАП РФ: до 100 000 ₽ для ИП и юрлиц.
Если на сайте произойдёт утечка, а порядка не было, квалификация может усилиться — вплоть до оборотных штрафов, которые в 2025–2026 годах ужесточены.
Подробнее — в статьях про политику обработки персональных данных, согласие в форме и уведомление в Роскомнадзор. А про штрафы — в отдельном материале про штрафы за отсутствие документов на сайте.
А вы свой сайт проверяли?
Если на нём есть обратная связь, заказ, регистрация, заявка, обратный звонок, подписка или личный кабинет — вы, скорее всего, уже оператор персональных данных.
И речь не о том, есть ли у вас страница «Политика конфиденциальности». Речь о другом: совпадает ли написанное в документах с тем, что в действительности происходит с данными посетителя?
Именно это стоит проверять в рамках аудита на соответствие 152-ФЗ. На Pravaudit.ru можно провести автоматизированную первичную проверку и увидеть признаки проблем, которые требуют внимания. Автоматика проверяет наличие ссылки на политику, cookie-баннер, реквизиты оператора, формы и базовые признаки несоответствий — но не заменяет разбор документов и процессов.
Проверить сайт → найти проблемные места → исправить → проверить повторно.
Важно: автоматизированная проверка выявляет признаки возможных несоответствий и не заменяет полноценную юридическую консультацию.